REVERSE入门☞北
一、导论
大家好啊,欢迎大家进入到逆向这个快乐净土。这个东西顾名思义就是:
我们对面前的一个东西,我们来对它逆着来做些什么
现在广义的ctf逆向实际上就是二进制文件的逆向,当然肯定进阶之后就不是这么简单了,啥都沾点。所以说到底这个东西就是要
有一个善于逆向的脑子。
我知道这个讲起来可能有点抽象,我们就来一个最简单的逆向吧
(以下故事我就是编的你们不要随便就相信了)
这是一块石头⬇
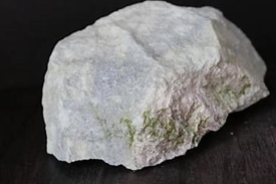
你走在路上看见了它,你想要深刻了解它,于是你便开始研究其形状,发现居然有棱有角,像是个工具,你再仔细看,这外形一边尖一边钝,像个石刀或者凿子。但是你的能力毕竟有限,于是你拿着这个石头去找了考古专家。
考古专家用ta的专业知识检测一遍之后发现,我的天,居然是原始人时期的工具。可是你们都没有放弃,你们拿着这个石头甚至开始了各种DNA检测巴拉巴拉的,最后得出一个结论:
这,是原始人用来分肉吃的工具。
我这么说这可能就是有点扯淡,但是你相信我,这个过程就是一个逆向的过程。
不要把逆向想得这么难啊,年轻人哈哈!!!
当然,这个人说的除外:
这个就是扯淡,而不是逆向。
现如今,逆向工程已经广泛应用于计算机科学与网络安全的各个领域。随着软件生态的不断发展,以及信息安全需求的持续增长,逆向分析技术逐渐成为安全研究、漏洞挖掘、恶意代码分析、软件保护等领域的重要技术手段。
尤其是在网络安全领域,逆向工程相关人才的需求正在不断增加。从传统桌面软件分析,到如今移动互联网时代的 Android 应用逆向、安全加固分析,再到云服务、物联网设备以及复杂软件系统的安全研究,逆向技术始终占据着重要的位置。各大互联网企业和安全厂商不断提升软件安全能力,同时也需要大量掌握二进制分析、程序理解以及漏洞挖掘能力的安全人才。
在移动安全方向,Android 逆向更是成为近年来十分热门的技术领域。通过对APK文件、DEX字节码、Native层SO文件以及运行时行为进行分析,安全研究人员可以发现应用中的安全漏洞,分析恶意软件行为,研究商业软件保护机制,同时也能够帮助企业提升应用自身的安全防护能力。
而在CTF(Capture The Flag,夺旗赛)竞赛中,逆向工程同样作为一个核心方向,占据着非常重要的位置。CTF逆向题目通常要求选手通过分析程序运行逻辑、还原算法流程、破解保护机制,从未知的二进制文件中寻找隐藏的信息。题目内容覆盖范围十分广泛,其中包括各种加密算法分析与解密、程序逻辑分析、反调试技术研究、软件脱壳、混淆代码还原、虚拟机保护分析以及漏洞利用前置分析等。
在实际比赛中,选手往往需要结合静态分析与动态调试技术,利用IDA Pro、Ghidra、x64dbg、Frida等工具,对程序内部结构进行深入研究。从简单的字符串隐藏、异或加密,到复杂的自定义算法、密码学实现、虚拟机指令解析,逆向工程不仅考验选手对于计算机体系结构、编程语言、操作系统原理的理解,也要求具备较强的问题分析能力和代码阅读能力。
因此,逆向工程不仅是一项技术,更是一种理解软件本质的方式。它要求研究者能够跳过程序表面的功能表现,通过二进制代码、汇编指令以及运行行为,重新构建程序背后的逻辑。在网络安全不断发展的今天,逆向分析能力已经成为安全研究人员、漏洞分析工程师以及CTF选手的重要核心技能之一。
以上,是我用GPT5.5模型跑出来的解释,本人才疏学浅,但是这些的确是真东西。
可我不希望我的后辈们之后就只是一个对于二进制文件逆向的机器,我希望的是对于你所做的每一个逆向,你有自己的思考,自己的认知,因此我信奉一句话,叫做:
万物皆可逆!
二、学习路线:
初学会很痛苦吗?老实说,是有点。至少对于我而言,当然,我也不聪明。
依稀记得那是一个深夜,我偶然打开了一道题,名字叫“RE0:从零开始的逆向学习”。当时我可是太激动了,因为这是我最喜欢的IP,于是我对着那一题琢磨了两天两夜,中途还请教学长,最后得出:
这就是个破XOR!!!
可是这真的就激发了我对于逆向的积极性,于是乎后面的考核赛我都盯着逆向搞,最后也顺利进入了玄天网安。
如果要我说这个学习路线,我会说先刷题吧。毕竟我们也不可能要求你一上来就去逆一个什么抖音LOL啥的。凡事都要细水长流,一步步来。在各个学习网站上都有很多很不错的题目,让人能学好基础甚至是有机会去碰碰历年大赛的题目,你可以访问:
https://buuoj.cn/
BUUCTF
https://www.polarctf.com/#/page/challenges
polarCTF
NSSCTF
bugkuCTF
西电CTF终端
等等等等,这里我先推荐这几个,当然别的师傅推荐的好的平台我也支持。
此外,你也可以有机会多打打比赛去了解了解市面,不只是很大型的比赛,有些线上赛也是很不错的。我记得当时有段时间我无题可刷,于是就去找国外的ctf线上赛打打,在那里也是见识了一些市面,收获很多,而且:
他 们 的 一 些 个 逆 向 题 目 连 A I 都 解 不 出 来 ! ! !
你可能会觉得我在说一些很无聊的话,小学到高中刷了12年的题目现在还要刷,但我会告诉你,这是一个循序渐进的过程,就像是当时我身边混的还不错的朋友也会来压力我说你学了这么久你到底学了个啥,但是这期间的学习的快感是我所享受的。是的,我真的十分享受这种变强的感觉。
当你感觉自己已经掌握了一定的逆向基础之后,就可以尝试参与一些实际项目、开源项目,或者寻找相关实习机会。相比单纯做 CTF 题目,真实环境中的项目实践能够带来更加全面的提升。因为 CTF 逆向更多的是作为一个引导你进入网络安全逆向领域的入口,它通过精心设计的题目帮助你学习程序分析、算法还原、调试技巧以及各种安全技术。但是,要想真正成为一名优秀的 Re大手子,仅仅依靠刷题的话,你将会成为一个人人夸赞的:
小镇做题家!
在实际工作和项目中,你会遇到更加复杂的软件环境,例如大型商业软件分析、恶意代码追踪、漏洞定位、移动应用安全分析、协议逆向以及软件保护机制研究等。这些场景中的代码往往没有题目提示,也不会存在明确的目标,需要你自己建立分析思路,从未知程序中寻找突破口。因此,在具备一定基础之后,可以尝试进入更多实战平台进行训练。例如:
Hack The Box(https://www.hackthebox.com/):提供大量接近真实环境的渗透测试与安全分析场景,其中也包含部分逆向和恶意软件分析方向的训练。
Crackmes.one(https://crackmes.one/):这是一个专门面向逆向工程学习的平台,里面包含大量CrackMe(就是专门用于学习逆向分析的小型程序)。题目通常围绕密码验证、序列号生成、算法分析、反调试、代码混淆等方向展开,非常适合训练 IDA、Ghidra、x64dbg 等工具的使用能力。)
Root-Me(https://www.root-me.org/?lang=zh):拥有较丰富的逆向、破解、程序分析类挑战。
当然,说到这里怎么能不说一嘴我们伟大无比的:
GitHub(https://github.com/):参与安全工具开发、阅读优秀安全项目源码、提交漏洞分析报告,也是提升工程能力的重要方式。
(ps.那些个放话说把github学完的人你们就当是那个每天对着空气搓空气碟的嘉豪吧,没必要和这种人肩并肩,这很愚昧。)
除此之外,也可以关注漏洞分析平台、安全社区以及企业公开的漏洞研究项目,例如参与漏洞复现、CVE 分析、安全工具开发等。通过不断接触真实的软件和真实的问题,你会逐渐从“会做逆向题”转变为“能够分析未知程序”。
CTF 是打开逆向世界的一把钥匙,而真正的成长来自持续不断的实践。只有经历足够多真实案例的锻炼,才能逐渐形成属于自己的分析方法,成为能够独立解决复杂问题的RE大手子。
三、工具推荐
首当其冲的就是我们的三剑客:

我们的蒙娜丽莎女神IDA
火龙龙Ghidra
还有我们的安卓逆向不可缺少的:

JADX!!!
他们的作用就是把一个程序解开成我们能看得懂的代码的形式,当然,光看代码是不行的,在面对手动动态脱壳的时候,我们也要用到动调的小东西像是:
现阶段初学的话,这些工具也够用了。。。因为随着你的学习的深入,你的工具只会越来越多,比如
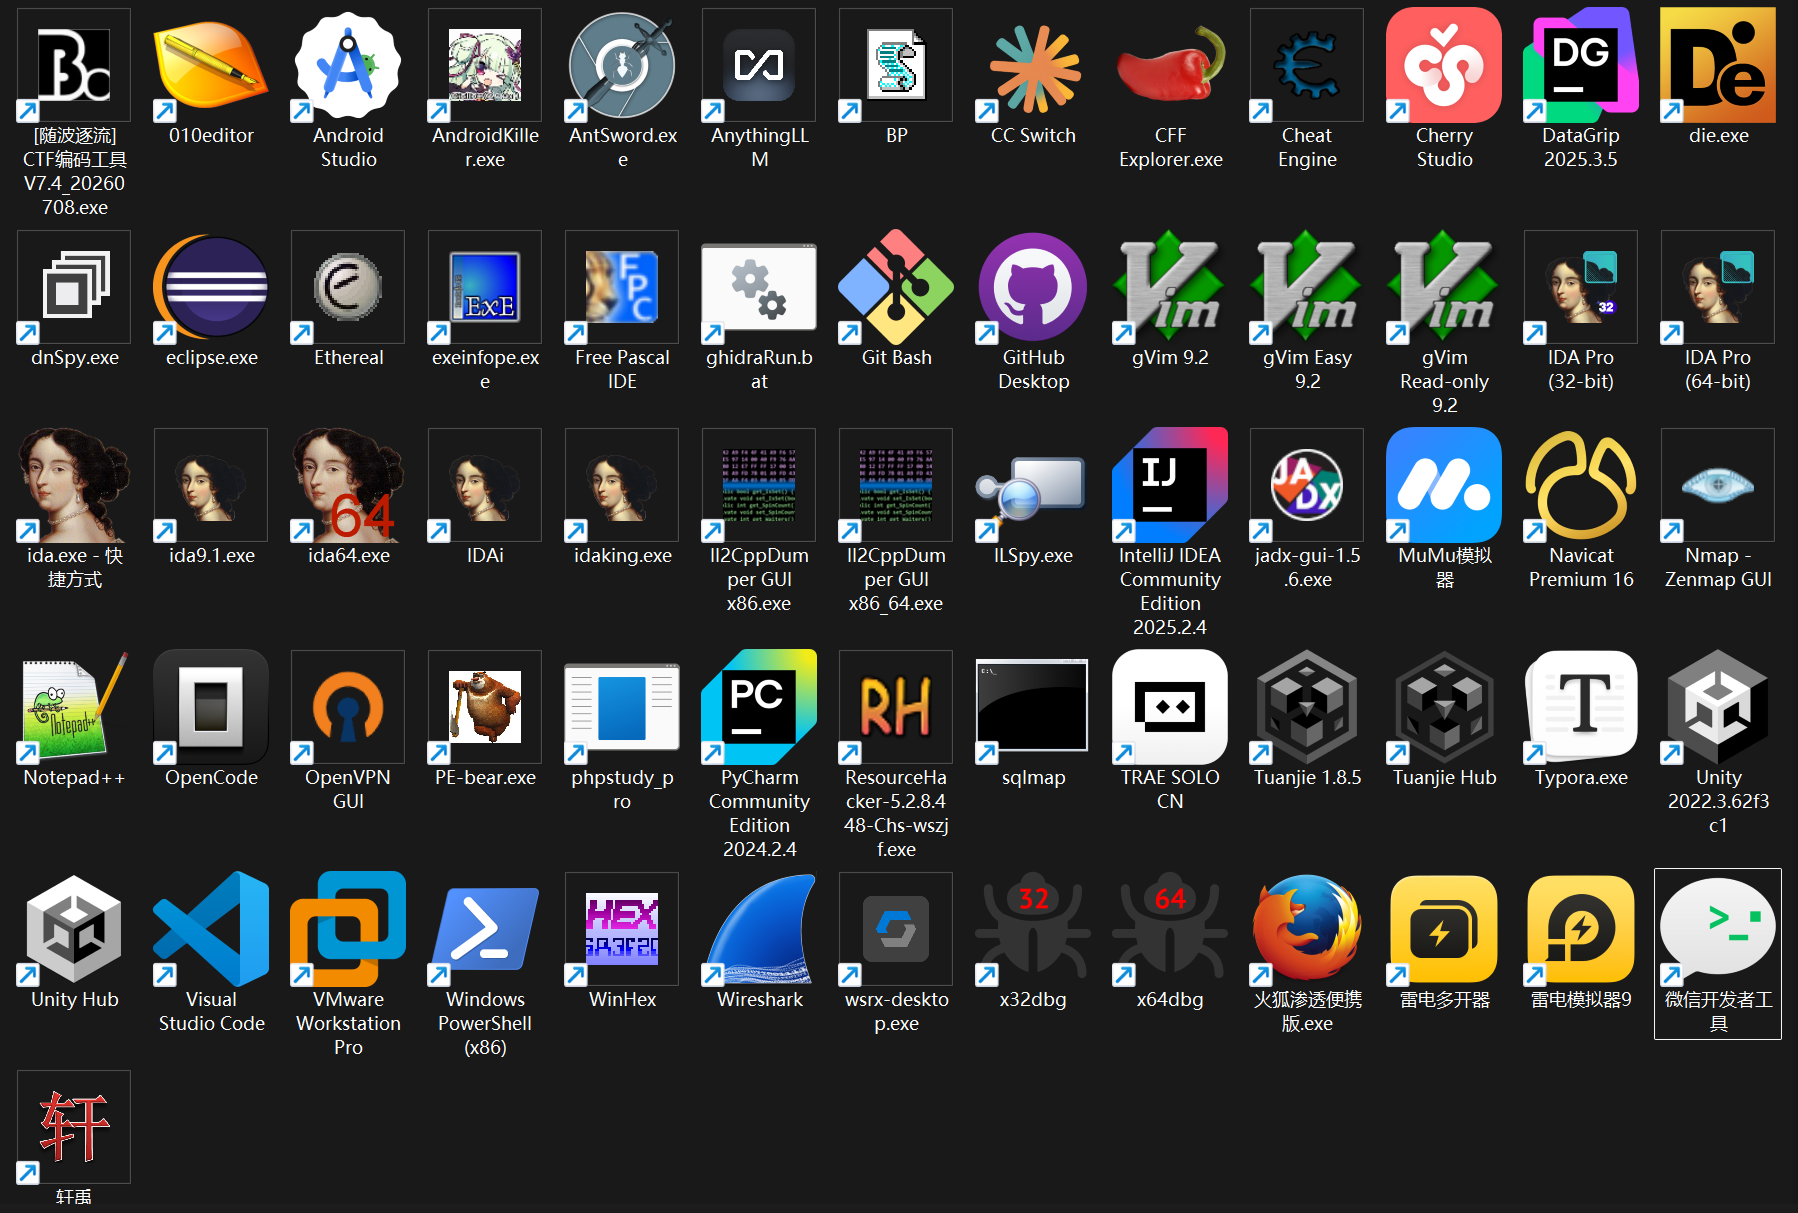
好吧我承认有些工具实际上也不是用来打CTF的,但是这里面的不都是我打CTF用的,只是说比较常用就放在这里了。有想要的工具可以之后在我的文章下面留言说一嘴想要,我可以给你们提供,我不要钱的呜呜我不打广就当我行善了。
四、说点自己的感悟:
其实搞了这么一段时间的逆向了,我的感悟就是好像逆向的题目似乎都能被AI给一把梭了,以前我可能要花一个礼拜才能弄明白的东西,现在AI能在十分钟之内给我答案,为此我其实能看见现在很多很厉害的师傅在出题的时候有在想办法解决这个问题,让AI无从下手。
那么逆向还要学吗?我认为还是要的,至少我希望的是这种逆向的思想和逻辑能贯彻到你的学习生活中去,进而带动一个人的思考。
这个AI时代其实让很多人都习惯于用AI来替代大脑了,但是实际上,我们要知道这个只是一个工具,我们开发AI的目的就是减轻人们的劳力,从而解放人类的思想迸发。**AI也许是集全球大家于一体,可是你还是你自己。**你所收获的东西不会是一个接一个的花样的flag,而是技术,本领,知识,思考,从而再去行动,去闯更大的天地。
加油吧少年,逆向值得你去学!!!
flag:HCTF{R3V3RS3_1S_S0_G00D}
留言
欢迎留下想法。留言将由 GitHub Discussions 保存。